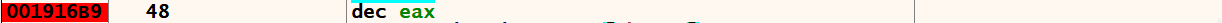Вопрос Один вопрос.

Статус
В этой теме нельзя размещать новые ответы.
Обратите внимание, пользователь заблокирован на форуме. Не рекомендуется проводить сделки.
Не могу посмотреть момент,где изменяется eax. Думаю,что я просто не разобрался с ret far(а может и нет).
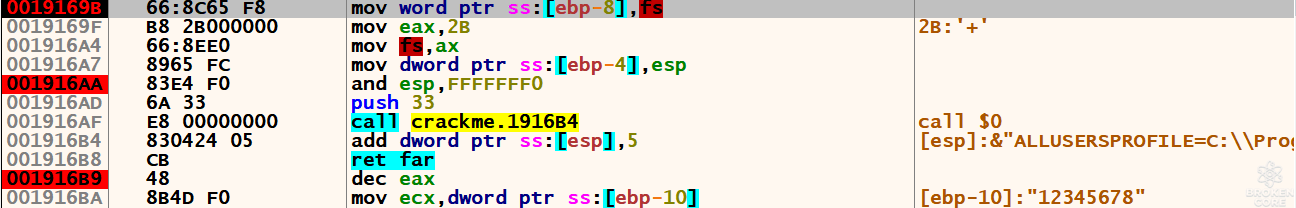
1613594854149.png

Тут,когда я нахожусь на ret far меня должно направить на 001916B9 48 dec eax. То есть
Отсюда

1613595098545.png

Сюда
1613595152060.png

Но оно перекидывает меня сюда и далее никаких операций с eax,а просто проверка:

1613594975665.png
 
  • 28
  • 3
  • 42
Как ты это определил и что мне с этим делать. Ответь пожалуйста. Буду очень рад
По опыту вижу. Открывай x64 отладчик, копируй байты кода crackme.$5018 (который передаётся в VirtualProtect) и копай.
 
  • 28
  • 3
  • 42
Как ты это определил и что мне с этим делать. Ответь пожалуйста. Буду очень рад
x64dbg_GBvPgucqte.png

Ставь RIP на начало функции, в RAX пихай выделенную память со строкой введённого ключа. К примеру тут мы видим что длинна ключа должна быть равна 0x10 (16 символов).
 
Обратите внимание, пользователь заблокирован на форуме. Не рекомендуется проводить сделки.
Посмотреть вложение 7304
Ставь RIP на начало функции, в RAX пихай выделенную память со строкой введённого ключа. К примеру тут мы видим что длинна ключа должна быть равна 0x10 (16 символов).
Спасибо огромное за помощь. Осталось теперь только подобрать значение. Кстати, я когда думал куда мне вставить этот код, я сначала создал длл пустую и туда просто через hedx editor вставил этот код, но отладчик не смог распознать pe file.Пришлось уродовать приложение.
Как можно сделать было лучше?
1613661626727.png
 
  • 28
  • 3
  • 42
Спасибо огромное за помощь. Осталось теперь только подобрать значение. Кстати, я когда думал куда мне вставить этот код, я сначала создал длл пустую и туда просто через hedx editor вставил этот код, но отладчик не смог распознать pe file.Пришлось уродовать приложение.
Как можно сделать было лучше?
Посмотреть вложение 7312
Ну создаёшь консольный проект x64 в визуалке, байты кода копируешь в массив unsigned char, выделаешь память с правами PAGE_EXECUTE_READWRITE и туда копируешь массив. Адресу выделенной памяти присваиваешь тип функции и вызывай.
 
  • 28
  • 3
  • 42
Спасибо огромное за помощь. Осталось теперь только подобрать значение. Кстати, я когда думал куда мне вставить этот код, я сначала создал длл пустую и туда просто через hedx editor вставил этот код, но отладчик не смог распознать pe file.Пришлось уродовать приложение.
Как можно сделать было лучше?
Посмотреть вложение 7312
Брутфорсить 16 символов слишком долго, в строке буквы с символами могут быть, надо изучать алгоритм шифрования.
 
Статус
В этой теме нельзя размещать новые ответы.
Назад
Сверху Снизу